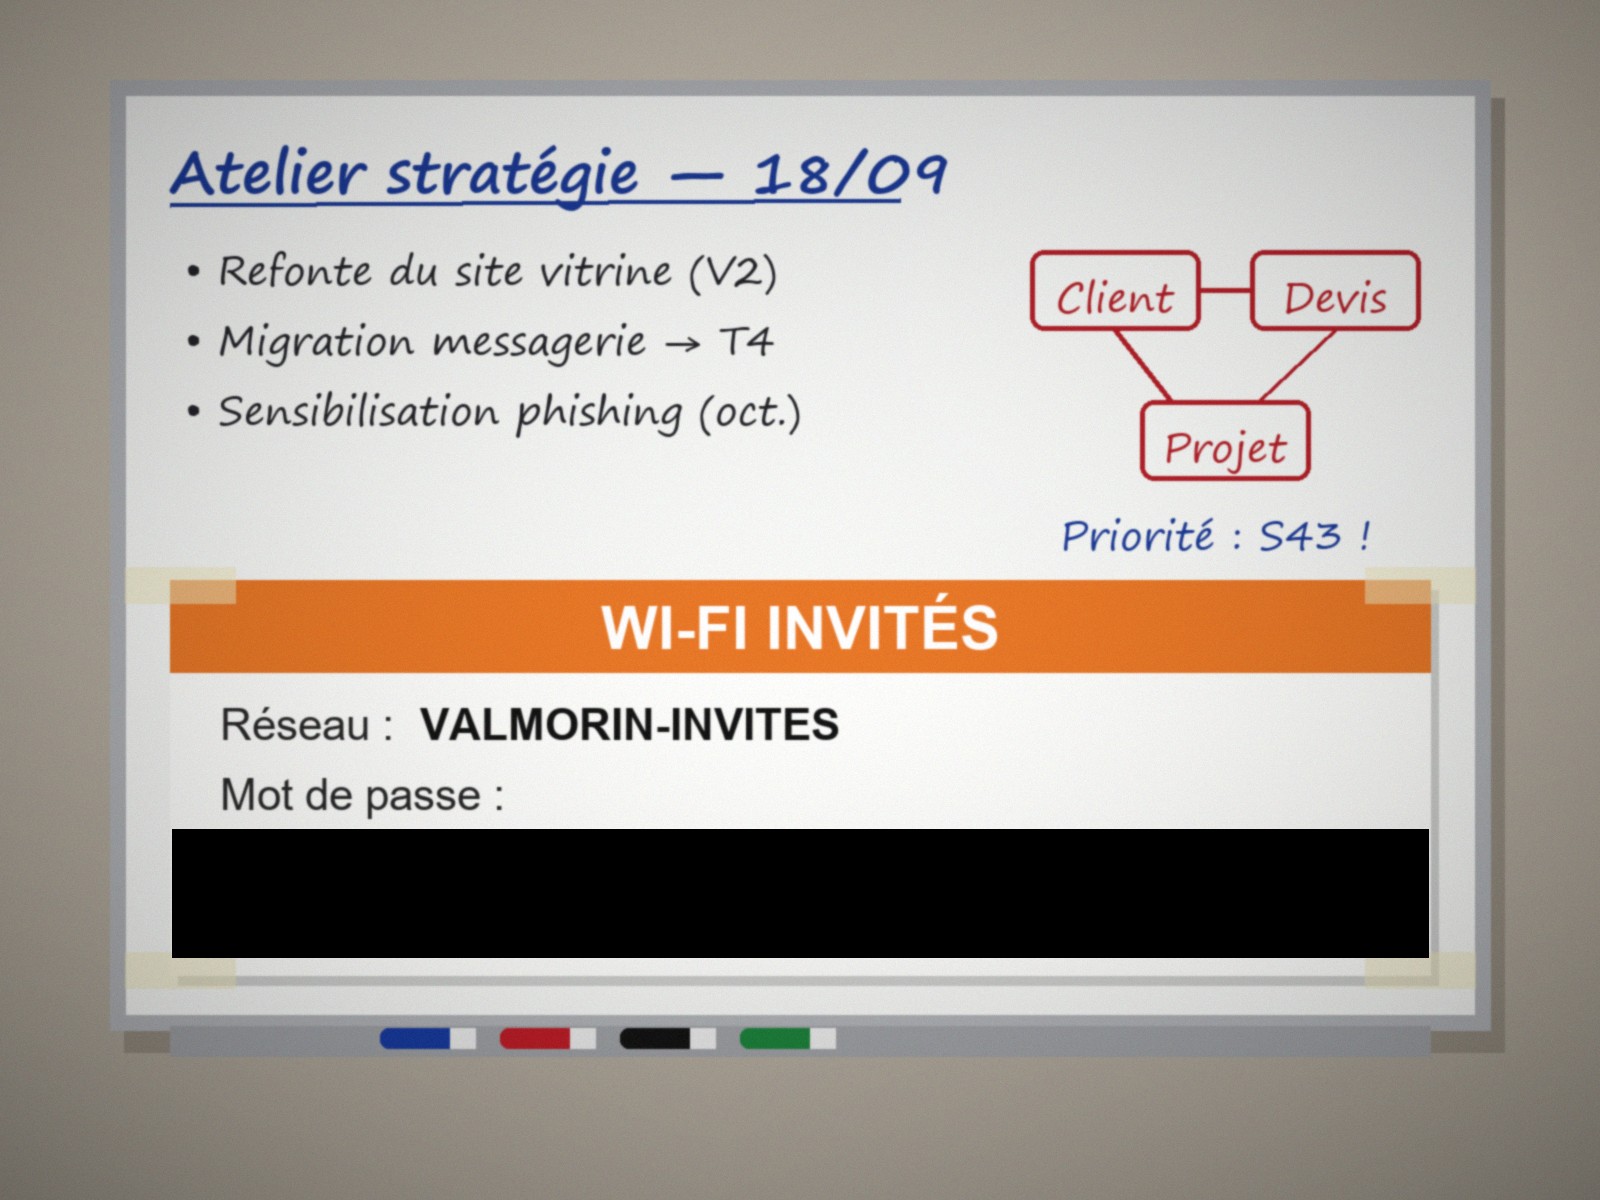
Valmorin Conseil, un cabinet de conseil fictif, a publié sur son blog (blog.valmorin-conseil.example) une photo de son dernier atelier d'équipe. Juste avant la mise en ligne, la chargée de communication a remarqué que l'affiche du Wi-Fi invités, scotchée au tableau blanc, laissait voir le mot de passe. Elle l'a recouvert d'un rectangle noir dans son logiciel de retouche, a enregistré, puis a publié le fichier.
Vous disposez du fichier publié (pièce jointe photo_atelier.jpg). Le rectangle est parfaitement opaque : rien n'est récupérable dans l'image elle-même. Pourtant, le mot de passe a bel et bien fuité.
Mission : analysez les métadonnées EXIF du fichier et retrouvez le mot de passe masqué. C'est le flag, au format CSA{...} (entre les accolades : lettres minuscules, chiffres et tirets bas).
Outil conseillé : exiftool (Windows, macOS, Linux). Travaillez hors ligne : n'envoyez pas le fichier sur un site d'analyse tiers.
Ce que révèlent les métadonnées EXIF
Une photo numérique embarque des dizaines d'informations invisibles à l'écran : marque, modèle et numéro de série de l'appareil, date et heure exactes, logiciel de retouche, nom de l'auteur et, très souvent, coordonnées GPS du lieu de prise de vue. Recoupées entre plusieurs clichés, elles permettent de relier des photos à un même appareil, de reconstituer un emploi du temps ou de localiser un domicile.
Le piège de la miniature
Pour accélérer l'affichage, l'appareil range dans les métadonnées une miniature JPEG de la photo. Certains logiciels de retouche modifient l'image principale sans régénérer cette miniature : ce qui a été masqué, recadré ou effacé peut y survivre intact. Des fuites de ce type sont documentées depuis le début des années 2000.
Les bons réflexes
Commandes utiles avec exiftool :
exiftool -all= photo.jpg     # supprime toutes les métadonnées, miniature comprise (copie photo.jpg_original conservée)
exiftool photo.jpg           # vérifie qu'il ne reste rien de sensible